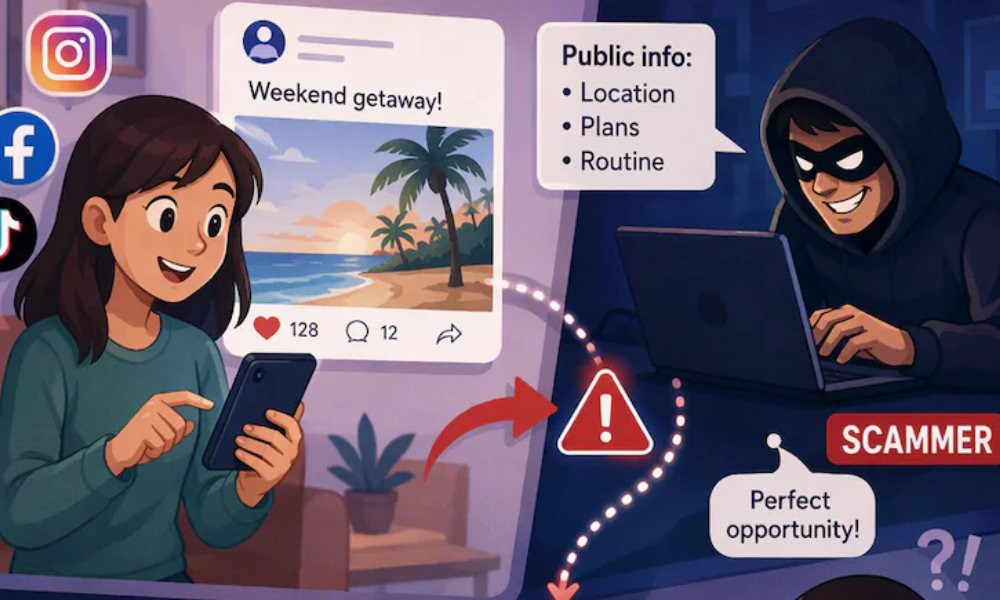
সাধারণ একটি জন্মদিনের ছবি, ভ্রমণের আপডেট কিংবা নতুন অফিসে যোগদানের ঘোষণা—সামাজিক যোগাযোগমাধ্যমে আপনার দেওয়া এসব আপাতদৃষ্টিতে নির্দোষ পোস্টই আপনার জন্য বড় ধরনের আর্থিক ও মানসিক ক্ষতির কারণ হয়ে দাঁড়াতে পারে। কোনো ধরনের হ্যাকিং বা পাসওয়ার্ড চুরি না করেই, কেবল আপনার দেওয়া উন্মুক্ত তথ্য বা পোস্ট বিশ্লেষণ করে অপরাধীরা বানিয়ে ফেলছে বিশ্বাসযোগ্য প্রতারণার গল্প।
এনডিটিভির এক বিশেষ প্রতিবেদনে বিশ্বখ্যাত সাইবার নিরাপত্তা বিশেষজ্ঞদের উদ্ধৃতি দিয়ে বলা হয়েছে, অপরাধীরা ইমেইল বা ফোনকলের মাধ্যমে হঠাৎ প্রতারণা শুরু করে না; বরং ভুক্তভোগীর পারিবারিক ও পেশাগত জীবনের তথ্য সামাজিক মাধ্যম থেকে সংগ্রহ করে সপ্তাহজুড়ে প্রস্তুতি নেয়।
সোশ্যাল মিডিয়া থেকে যেভাবে তৈরি হয় প্রতারণার ছক
সাইবার নিরাপত্তা সংস্থাগুলোর মতে, সামাজিক যোগাযোগমাধ্যমের প্রোফাইল থেকে পাওয়া ছবি ও তথ্য একত্র করে অপরাধীরা ভুক্তভোগীর জীবনযাত্রা বুঝতে পারে।
- পারিবারিক ছদ্মবেশ: সন্তানের স্কুল, টিফিনের খবর বা ভ্রমণের পোস্ট দেখে প্রতারকেরা স্বজনদের কাছে পরিবারের বিশ্বস্ত সদস্য পরিচয়ে বার্তা পাঠায়। বার্তাগুলোতে ভুক্তভোগীর পরিচিত তথ্য বা ভেতরের কথা উল্লেখ থাকায় মানুষ সেটিকে সত্যি বলে ধরে নেয় এবং না ভেবেই অর্থ লেনদেন বা সংবেদনশীল তথ্য দিয়ে ফেলে।
- অ্যাকাউন্টের নিরাপত্তা বিঘ্নিত করা: অনেকে পোষা প্রাণীর নাম, প্রিয় শিক্ষক বা শৈশবের স্কুলের নাম দিয়ে ফেসবুকের পাসওয়ার্ড বা সিকিউরিটি প্রশ্ন সেট করেন। সোশ্যাল মিডিয়ায় প্রকাশিত তথ্য থেকে এসব শব্দ অনুমান করে প্রতারকেরা পাসওয়ার্ড ভেঙে ফেলার চেষ্টা করে।
এআই প্রযুক্তি ও ভয়েস ক্লোনিংয়ের যোগসাজশ
অনলাইনে প্রকাশ করা তথ্যের সঙ্গে আধুনিক কৃত্রিম বুদ্ধিমত্তা (এআই) যুক্ত হওয়ায় সাইবার অপরাধীরা আরও বেশি আক্রমণাত্মক হয়ে উঠেছে।
সাইবার নিরাপত্তা প্রতিষ্ঠান ‘মিটিগাটা’র সহপ্রতিষ্ঠাতা সার্তক দুবে জানান, এআই টুলের ব্যাপক সহজলভ্যতার কারণে এখন খুব কম খরচে ও দ্রুত সময়ে যেকোনো মানুষের চেহারা ও গলার স্বর নকল করা সম্ভব হচ্ছে। সামাজিক মাধ্যমে আপনার বা আপনার স্বজনদের আপলোড করা ভিডিও থেকে ভয়েস স্যাম্পল নিয়ে এআইয়ের মাধ্যমে নকল কণ্ঠ বানিয়ে স্বজনদের ফোন দেওয়া হয়। পরিচিত মানুষের হুবহু গলা শুনে ভয়ে ব্যাকুল হয়ে অনেকেই তাৎক্ষণিক টাকা পাঠাতে গিয়ে প্রতারিত হন।
এছাড়া একাধিক জায়গায় একই সহজ পাসওয়ার্ড ব্যবহারের অভ্যাস এবং পূর্বে অনলাইনে ডার্কওয়েবে ফাঁস হওয়া ডাটাবেজের সঙ্গে ব্যক্তিগত তথ্য মিলিয়ে অ্যাকাউন্ট হাতিয়ে নেওয়ার ঘটনাও ঘটছে।
করপোরেট প্রতিষ্ঠানে প্রতারণার নতুন ধরণ
ব্যক্তিগত প্রোফাইলের পাশাপাশি পেশাদার প্ল্যাটফর্ম ‘লিংকডইন’ থেকেও তথ্য সংগ্রহ করছে প্রতারক চক্র।
প্রতিষ্ঠানগুলোর কাজের ধরন, কার হাতে অর্থ লেনদেনের অনুমোদন রয়েছে এবং সম্প্রতি কারা যোগ দিয়েছেন—তা চিহ্নিত করে সিইও বা শীর্ষ কর্মকর্তার ছদ্মবেশে নিচের পদের কর্মীদের কাছে ভুয়া ইমেইল পাঠানো হয়। নতুন কর্মীরা প্রতিষ্ঠানের অভ্যন্তরীণ নিয়ম সম্পূর্ণ না জানার সুযোগে তাদেরকে দ্রুত টাকা পাঠানোর নির্দেশ দিয়ে ফাঁদে ফেলা হয়। একইভাবে অর্থ ও হিসাবরক্ষণ বিভাগের কর্মীদের কাছে ব্যাংকিং তথ্য পরিবর্তনের ভুয়া মেল পাঠিয়ে কোটি টাকা হাতিয়ে নেওয়ার চেষ্টা করা হয়।
নিরাপদ থাকতে বিশেষজ্ঞদের পরামর্শ
অনলাইন নিরাপত্তা নিশ্চিত করতে সাইবার বিশেষজ্ঞরা প্রধানত পাঁচটি অভ্যাসের ওপর জোর দেওয়ার আহ্বান জানিয়েছেন:
- তথ্য সীমিত করুন: সামাজিক মাধ্যমে পরিবার, বাসস্থান ও ভ্রমণসংক্রান্ত সংবেদনশীল তথ্য সাধারণ সবার জন্য উন্মুক্ত (Public) না রেখে বন্ধু তালিকার মাঝে সীমাবদ্ধ রাখুন।
- টাকা চাওয়ার বার্তা যাচাই: মেসেজ বা ফোনে কোনো নিকটাত্মীয় জরুরি বিপদের কথা বলে টাকা চাইলে আতঙ্কিত না হয়ে তার প্রকৃত ফোন নম্বরে কল করে সত্যতা নিশ্চিত করুন।
- দাপ্তরিক লেনদেনে দ্বিমুখী অনুমোদন: অফিসে ইমেইলে কোনো অ্যাকাউন্টে জরুরি টাকা পাঠাতে বলা হলে শুধু ইমেইলের ওপর ভরসা না করে সরাসরি কথা বলে নিশ্চিত হন।
- শক্তিশালী সাইবার নিরাপত্তা: প্রতিটি প্ল্যাটফর্মে ভিন্ন ও জটিল পাসওয়ার্ড ব্যবহার করুন এবং অবশ্যই ২-স্টেপ ভেরিফিকেশন (2FA) অপশন চালু রাখুন।
- জরুরি চাপে সতর্ক হোন: প্রতারকেরা সব সময় তাড়াহুড়ো তৈরি করে যাতে ভুক্তভোগী চিন্তা করার সময় না পান। কেউ দ্রুত টাকা পাঠানোর চাপ দিলে বিষয়টি নিশ্চিতভাবেই সন্দেহজনক।
অনলাইনে আপনি স্বেচ্ছায় যে তথ্যগুলো শেয়ার করছেন, তা একা কোনো ঝুঁকি তৈরি না করলেও এআই প্রযুক্তি ও ফাঁস হওয়া ডেটার সাথে মিলে গেলে মারাত্মক অস্ত্রের রূপ নিতে পারে। তাই অনলাইনে তথ্য প্রকাশের আগে সতর্কতা এবং লেনদেনের আগে যাচাই করাই সাইবার প্রতারণা থেকে বাঁচার প্রধান উপায়।